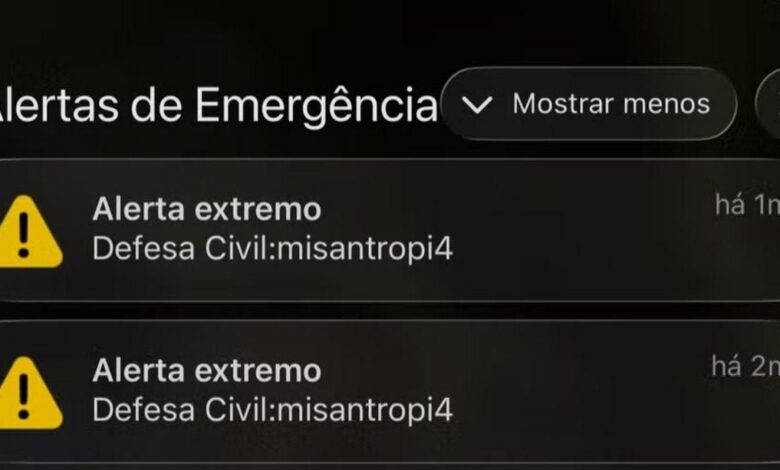
No último dia 15 de outubro, autoridades brasileiras confirmaram a abertura de investigações sobre uma série de alertas falsos emitidos por sistemas da Defesa Civil. Os avisos, que simulavam ameaças de deslizamentos e inundações em diferentes regiões do país, geraram pânico entre a população e levantaram suspeitas de intervenção maliciosa por meio de ataques cibernéticos.
Segundo comunicado oficial, as mensagens foram enviadas por meio de canais oficiais de notificação da Defesa Civil, incluindo aplicativos e redes sociais. As autoridades destacaram que o conteúdo dos alertas “não correspondia a situações reais” e que os sistemas foram “comprometidos de forma temporária”. Especialistas em cibersegurança afirmam que a vulnerabilidade pode estar relacionada a falhas em softwares de notificação em massa.
Representantes do Ministério da Ciência, Tecnologia e Inovações (MCTI) informaram que equipes estão analisando logs de acesso e protocolos de segurança para identificar o método de invasão. “Os sistemas da Defesa Civil passam por uma auditoria completa para reforçar a cibersegurança”, afirmou o órgão em nota. A polícia federal foi acionada para investigar possíveis responsáveis, mas nenhum grupo já reivindicou a ação.
Esta não é a primeira vez que instituições brasileiras enfrentam riscos de ataques digitais. Em 2023, o sistema do Tribunal Regional Eleitoral (TRE) foi alvo de tentativas de invasão durante o período eleitoral. A especialista em cibersegurança Ana Costa, da Universidade de São Paulo, destacou a necessidade de atualizações constantes em infraestrutura digital: “Sistemas de alerta público devem ter protocolos de segurança com criptografia avançada e autenticação multifatorial para evitar incidentes como esse”.
Enquanto a investigação avança, a Defesa Civil orienta à população para verificar informações em canais oficiais e evitar compartilhar conteúdos não verificados. A entidade também reforçou que não utiliza linguagem ameaçadora em mensagens reais, geralmente limitadas a instruções de segurança neutras e objetivas.
Casos semelhantes foram registrados em outras partes do mundo. Em 2022, autoridades dos EUA confirmaram que hackers russos tentaram manipular sistemas de alerta de emergência durante crise climática. A Organização das Nações Unidas (ONU) já alertou para o aumento de ataques cibernéticos a instituições públicas, especialmente durante períodos de instabilidade social.
A crise atual reforça a importância de políticas públicas de cibersegurança e investimentos em capacitação técnica. Enquanto isso, a sociedade é lembrada de que ações coletivas e aprimoramento tecnológico são essenciais para a proteção de dados críticos.