
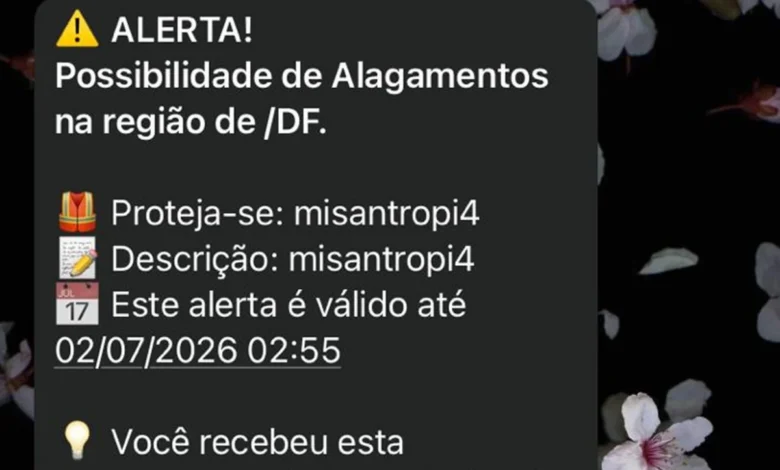
O governo federal confirmou, nesta quinta-feira (12), que um sistema de disparo de alertas da Defesa Civil sofreu uma invasão cibernética. A confirmação foi feita após investigações iniciais apontarem falhas em protocolos de segurança que permitiram a execução de operações maliciosas contra a infraestrutura responsável pelo envio de notificações em situações de emergência.
O Ministério da Ciência, Tecnologia e Inovações divulgou uma nota técnica afirmando que “não houve vazamento de dados sensíveis de cidadãos” e que o sistema foi restaurado com “medidas reforçadas de proteção”. A Defesa Civil ressaltou que os canais de comunicação com municípios e estados permanecem operacionais, mas que foram acionados especialistas em segurança da informação para uma auditoria completa.
Segundo relatos preliminares, a invasão teria ocorrido durante uma janela de atualização de software, quando um “pacote de correção” foi adulterado antes de ser integrado ao sistema principal. A Polícia Federal e o Gabinete de Segurança Institucional da Presidência da República (GSI) estão colaborando com a análise detalhada do incidente.
Representantes da sociedade civil e parlamentares cobram mais transparência sobre a vulnerabilidade do sistema público a ataques cibernéticos. O deputado federal João Silva (PT-SP) destacou em entrevista coletiva que “essa crise revela a urgência de investimentos em infraestrutura digital e formação de profissionais especializados em cibersegurança”.
Apesar das garantias oficiais, especialistas em tecnologia alertam para riscos futuros. “Sistemas críticos como esse precisam seguir padrões internacionais de segurança, como o ISO 27001 e a Lei Geral de Proteção de Dados”, afirmou Maria Fernanda Costa, diretora da Associação Brasileira de Segurança da Informação (ABSI).
O governo não especificou detalhes técnicos sobre a origem da invasão ou o número exato de alertas que podem ter sido manipulados. A Defesa Civil informou que está revisando todas as mensagens enviadas nos últimos 30 dias para garantir a integridade das comunicações.
Enquanto isso, órgãos municipais estão sendo orientados a reforçar seus próprios protocolos de validação de alertas recebidos do sistema federal. A Secretaria Nacional de Proteção e Defesa Civil recomendou que as comunidades mantenha-se atentas às notificações oficiais por meio de canais tradicionais, como rádio e televisão.
A investigação está sendo coordenada pelo Comitê Gestor da Internet (CGI.br) em parceria com instituições de pesquisa e empresas de tecnologia. Resultados preliminares são esperados no prazo máximo de 45 dias, segundo comunicado oficial divulgado na noite de sexta-feira (13).
O incidente ocorre em um momento de intensificação de ataques cibernéticos contra instituições públicas brasileiras, conforme dados do Instituto de Tecnologia e Segurança da Informação (ITES). Em 2023, foram registrados 23% mais tentativas de invasão a sistemas governamentais do que no ano anterior.
O Ministério da Defesa anunciou a criação de um grupo de trabalho para revisão das políticas de governança cibernética, com foco especial em sistemas de resposta a desastres naturais e emergências nacionais.
Esta matéria será atualizada com novas informações à medida que forem divulgadas oficialmente.

